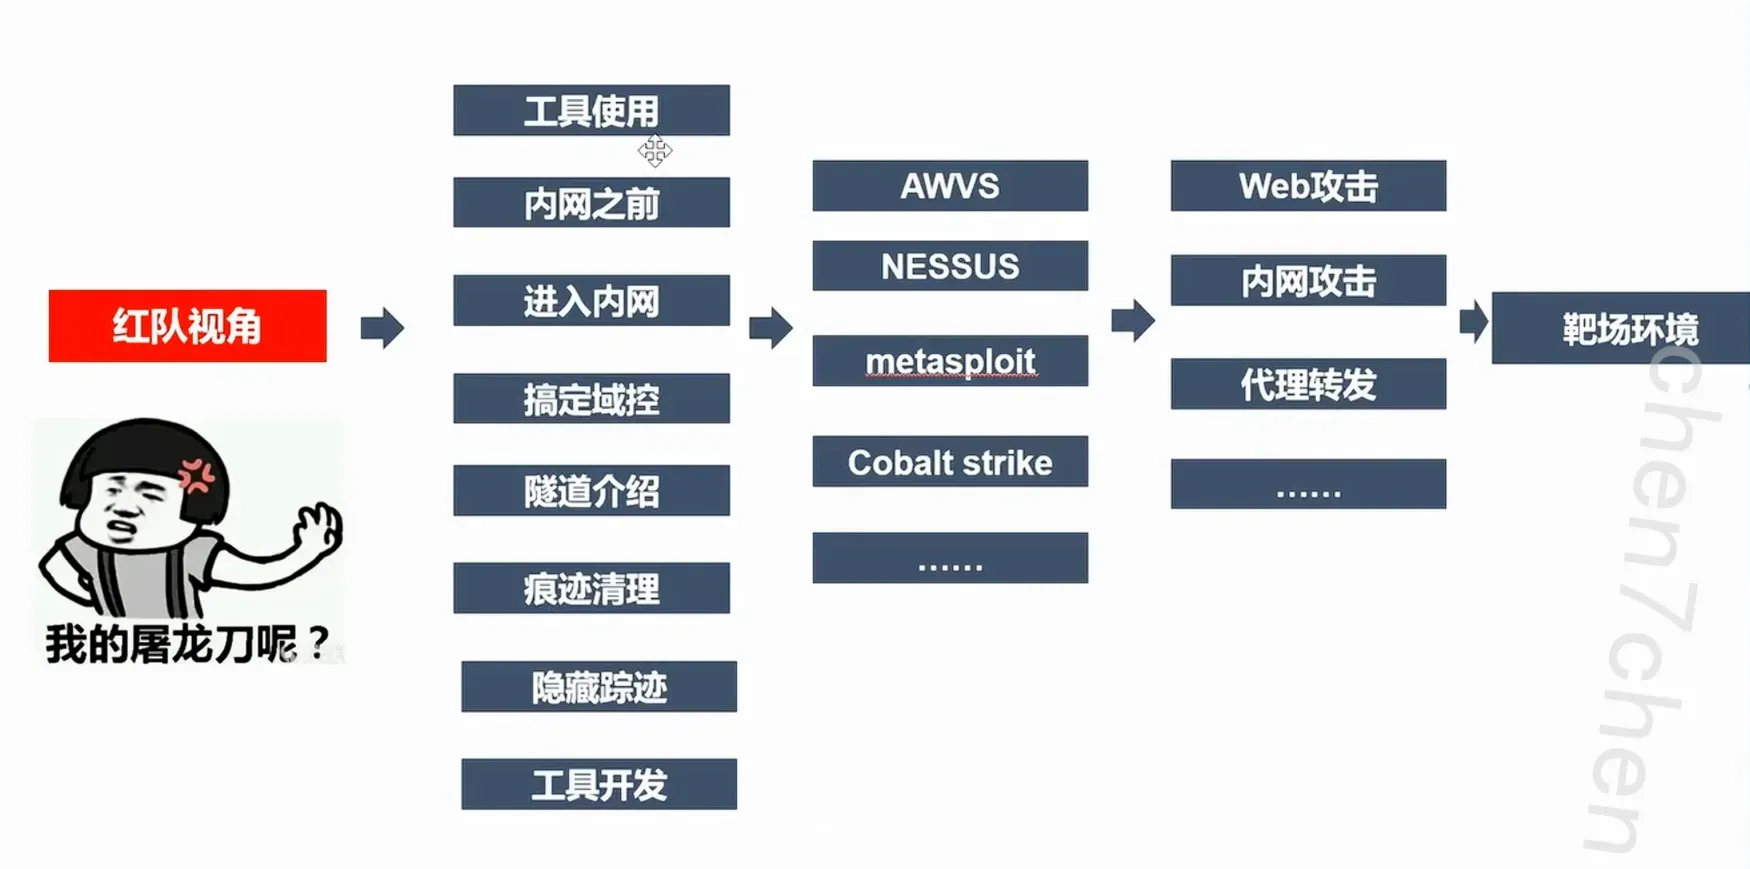
红队攻击思路
我们要先学习红队,才能进一步了解如何去防护
蓝队防守思路
蓝队职业体系工程师,主要从甲方视角以及护网的经历总结课程内容,主要包含战前管理、战中准备、战后实施三个主体,内容涵盖安全监控、场景化分析、流量溯源等实战以及模拟反渗透系列
安全管理
- 资产管理
- 拓扑管理
- 安全基线检查
- Web主机安全检查
- 安全意识培训
- 运营工作(监测、预警、分析、验证和处置)
安全监控
主要对运行安全靶场进行实时监控,并对威胁进行快速处理,保证系统安全性。
监控对象通常分三层:
- 网络层:边界防火墙、IDS/IPS、全流量设备(NTA)的告警与流量异常
- 主机层:EDR/HIDS 告警、异常进程、异常登录、文件完整性变化
- 应用层:WAF 告警、Web 访问日志、业务异常行为
战前需要把各设备的告警统一接入监控平台,完成告警分级(高/中/低危)和值班排班,确保护网期间 7×24 小时有人盯屏、有人研判、有人处置。
ATT&CK战术思想
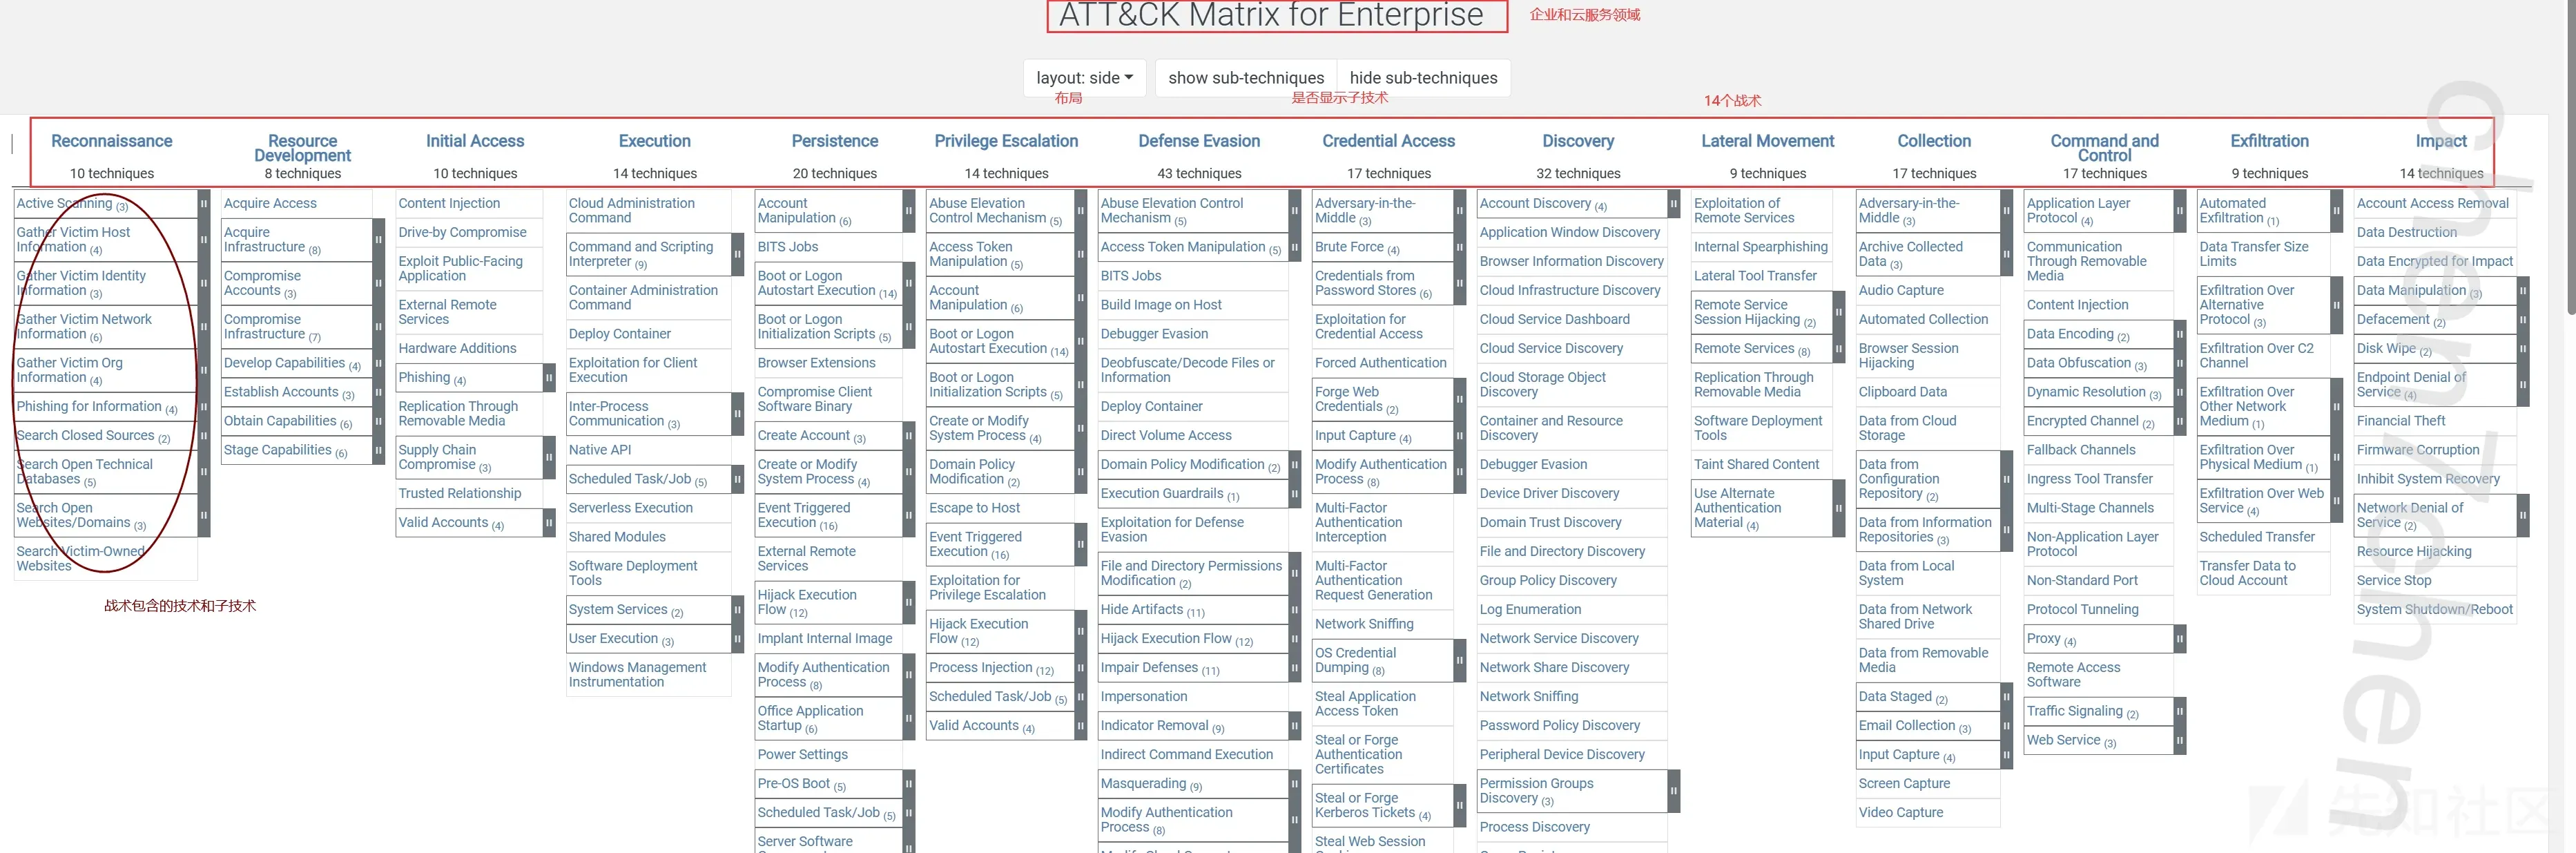
MITRE ATT&CK,全称是MITRE Adversarial Tactics Techniques and Common Knowledge,即入侵者战术、技术和共有知识库,是以骇客的视角,针对网络攻击入侵进行分类和说明的指南,由非营利组织MITRE所创建。
该组织构建了一套更细粒度、更易共享的知识模型和框架,通过不断积累,形成一套网络攻击者行为知识库,以指导用户采取针对性的检测、防御和响应工作
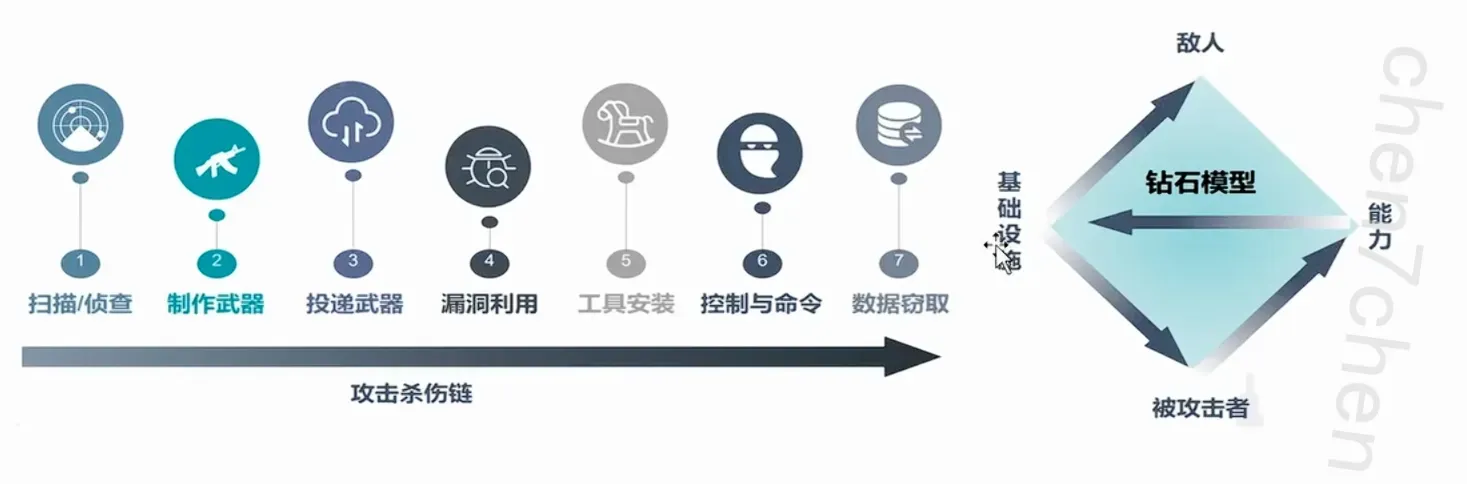
Kill-Chain
该模型分为7个阶段,侦查阶段、武器化阶段、部署阶段、攻击阶段、后门植入阶段、远程控制阶段、后渗透阶段
对应英文原名及各阶段防守要点:
| 阶段 | 英文 | 防守要点 |
|---|---|---|
| 侦查 | Reconnaissance | 收敛暴露面:下线无用资产、隐藏敏感信息、监测扫描行为 |
| 武器化 | Weaponization | 难以直接防御,依靠威胁情报提前掌握攻击工具特征 |
| 部署 | Delivery | 邮件网关过滤、钓鱼演练、Web 边界 WAF 拦截 |
| 攻击 | Exploitation | 漏洞修补、基线加固、虚拟补丁(WAF/IPS 规则) |
| 后门植入 | Installation | 主机加固、HIDS/EDR 监控、webshell 查杀、文件完整性校验 |
| 远程控制 | C2 | 出口流量管控、DNS 异常监测、C2 情报库匹配 |
| 后渗透 | Actions on Objectives | 内网横向监测、最小权限、关键操作审计、数据防泄漏 |
核心思想:攻击链任何一环被打断,攻击就失败,防守方只要在其中一个阶段发现异常就能止损。
资产管理
管理部分
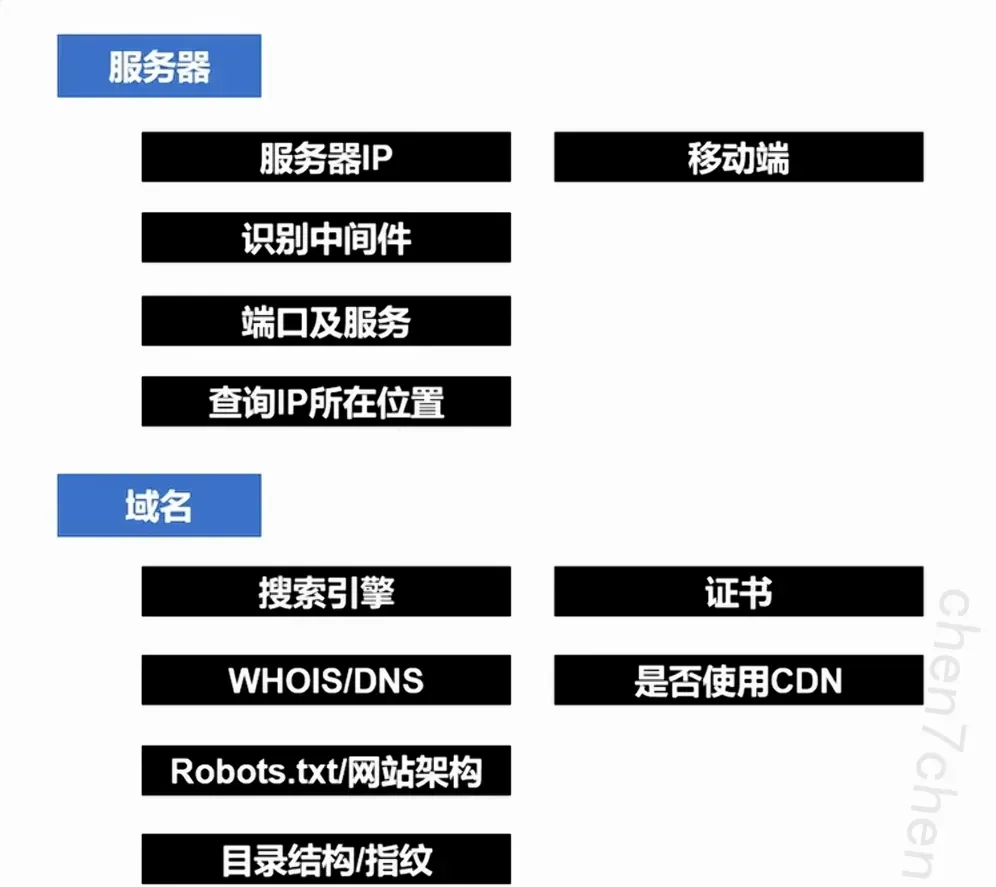
资产的重要性:我们所有做的工作都是在为资产进行防护,如果没有资产,我们安全工作就没有意义了。而资产有的是企业内部梳理好的,也有用工具进行梳理的,样式各种各样,需要根据企业自身需求进行收集。
资产收集范围
- 基础信息:IP、域名、端口、服务、操作系统、中间件、开发框架
- 归属信息:负责人、所属部门、业务系统、机房/云位置
- 安全属性:是否互联网暴露、是否核心资产、是否有敏感数据、对应防护设备
梳理方式
- 主动探测:nmap、fscan、Goby 对内网/出口段做存活与端口扫描
- 空间测绘:FOFA、Quake、Hunter、零零信安 核对互联网暴露面(防影子资产)
- 流量还原:通过全流量设备被动识别资产,发现扫描漏掉的服务
- 人工核对:与运维/业务部门核对台账,确认资产归属与重要性分级
战前重点:下线无用资产和测试系统、关闭多余端口、收敛互联网暴露面——暴露面越小,防守压力越小。
工具
SIEM(Security Information and Event Management)是安全信息和事件管理系统,用于集中收集、分析和响应企业的安全日志和事件数据。
SIM(安全信息管理)
- 负责日志收集、存储、查询、报表、合规审计
- 作用:事后追溯、满足等保/ISO 要求
SEM(安全事件管理)
- 负责实时监控、事件分析、告警、响应
- 作用:实时发现攻击、异常行为
SIEM = SIM + SEM 一体化平台
拓扑管理
拓扑管理主要是对整个企业进行一个大致的了解,主要是了解区域划分、安全设备的分布以及核心位置,另外也要根据拓扑了解映射情况。如果可以根据自己的理解画一份企业的拓扑,会增加对业务的了解,快速定位、解决问题。
需要重点标注的内容:
- 区域划分:互联网区、DMZ、办公网、生产网、核心区(数据库/域控)、管理网
- 安全设备位置:防火墙、WAF、IDS/IPS、流量审计、日志审计、堡垒机各串接/旁挂在哪条链路上
- 映射关系:NAT 映射、端口映射、负载均衡后端真实服务器——公网 IP 和内网资产的对应关系
- 关键路径:互联网到核心业务的数据流走向,攻击者最可能的入侵路径
作用:告警出现时能快速定位受影响区域、判断攻击者下一步可能的横向路径、明确各区域的处置责任人。
安全基线检查
安全基线是主要针对系统和应用的一种检查手段和机制,提前对系统和应用的风险进行控制,防患于未然。目前主要从操作系统、数据库、网络设备、中间件等操作,目前分为脚本制和手工排查两种
检查对象
- 操作系统:弱口令/空口令、口令复杂度与过期策略、多余账户与隐藏账户、远程登录限制、日志审计策略、补丁版本、不必要的服务与共享
- 数据库:默认账户与弱口令(sa/root)、权限最小化、版本漏洞、远程访问限制、审计日志开启
- 中间件:Tomcat/Nginx/Apache/IIS 的管理后台口令、默认页面删除、目录遍历、版本隐藏、SSL/TLS 配置
- 网络设备:默认口令、SNMP community 字符串、管理口暴露、ACL 策略有效性
检查方式
- 脚本核查:基线检查脚本(批量跑)、OpenSCAP、lynis(Linux)、漏洞扫描器基线模块
- 手工排查:抽查关键系统,复核脚本结果,检查脚本覆盖不到的项(如业务权限)
依据标准可参考 CIS Benchmark 和等保 2.0 相应级别要求。检查结果要形成整改清单,明确责任人和整改期限,护网前必须闭环。
Web主机检查
web安全检查之所以如此重要,是因为web是企业当中非常重要的门面,而且关于网站什么样的开发参与都会有,所以漏洞会非常多,一般攻击者也会从网站入手。另外蓝队会重点监测网站的安全性。
管理技术
使用审计平台进行代码审计
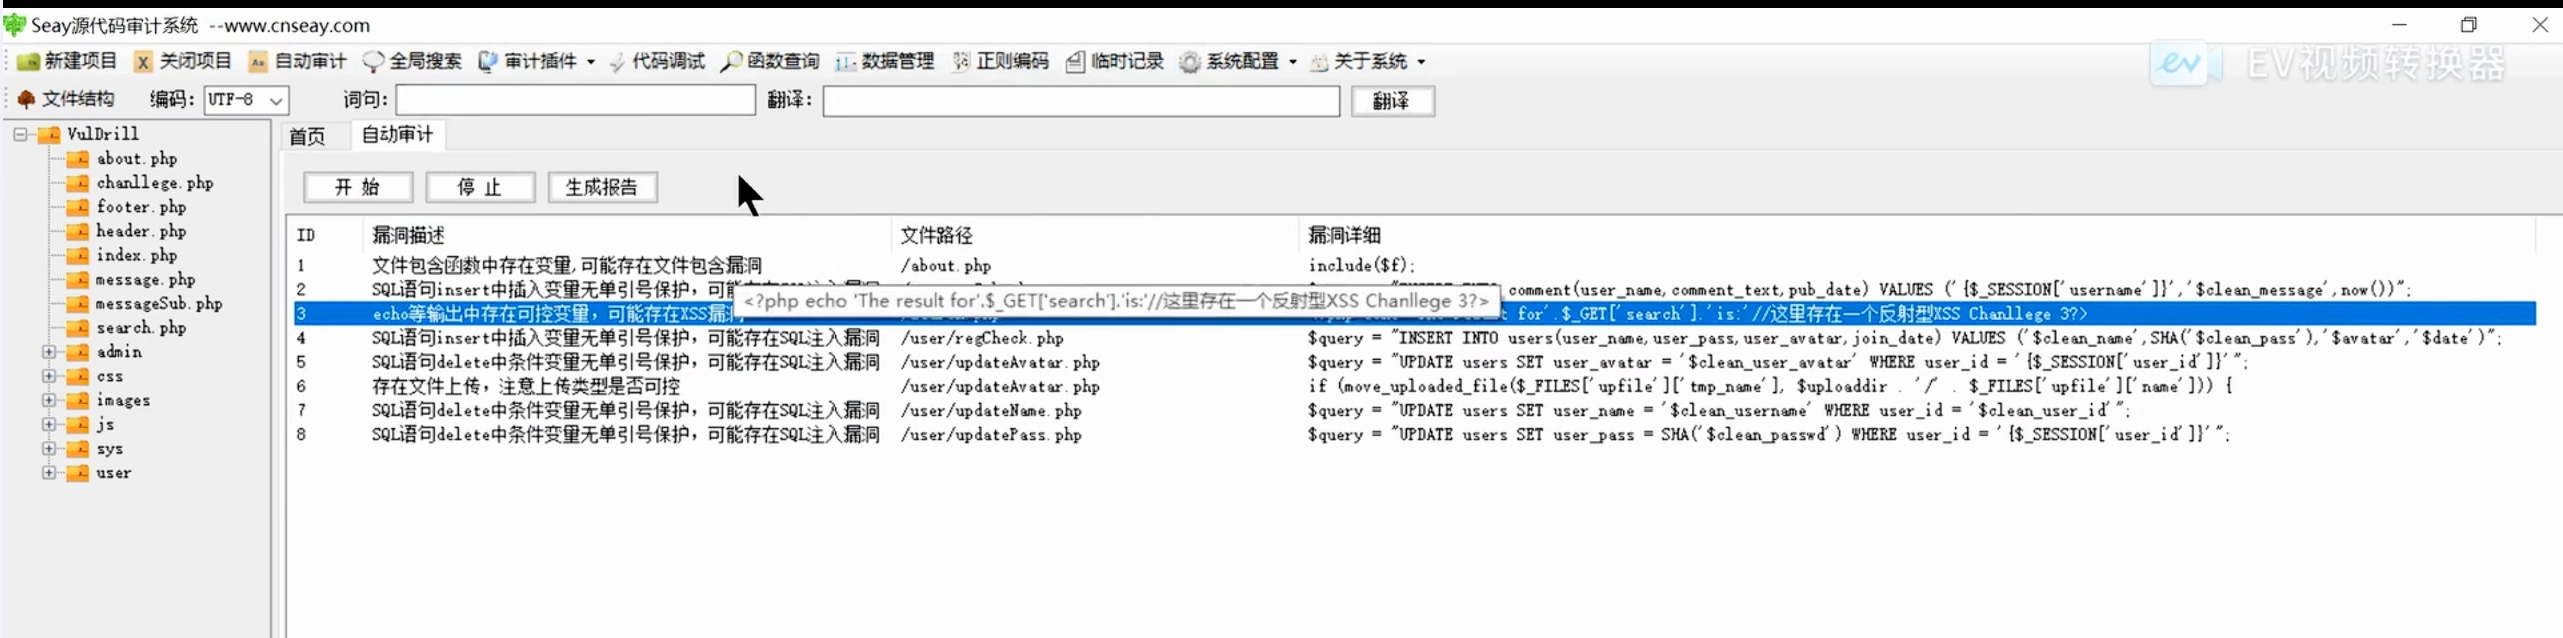
常用工具
漏洞扫描
- AWVS / Nessus / Xray:对 Web 站点做全面漏扫,战前扫一遍并形成修复清单
- 目录扫描:dirsearch、ffuf 发现备份文件(.bak/.zip)、敏感目录(.git/.svn)、管理后台
- 弱口令检查:对后台登录、数据库、中间件管理口做弱口令排查
Webshell 查杀
- D盾 / 河马 / 安全狗:对 Web 目录做 webshell 扫描,战前务必全量查杀一次
- 核对 Web 目录文件完整性,清除历史遗留后门和测试文件(phpinfo、探针等)
浏览器工具
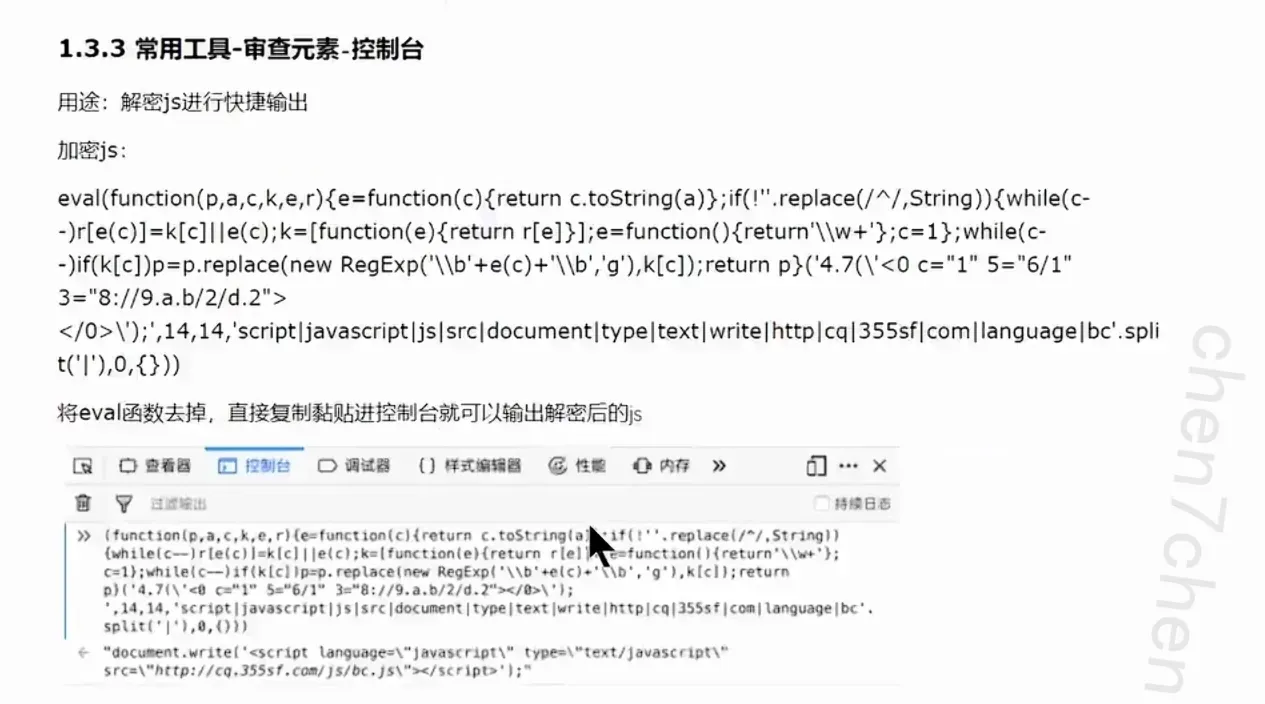
解密JS
使用控制台快速解密
网络审计
可以在不打开Burp的情况下快速查看相关请求以及相应响应
安全意识培训
护网期间大量失分来自人的环节——钓鱼邮件、社工、弱口令,技术设备防得再好也挡不住员工主动交凭据。
培训对象与内容
- 全体员工:钓鱼邮件识别(发件人伪造、仿冒域名、恶意附件/链接)、口令安全(不弱口令、不多处复用、不写在便签上)、敏感信息不外发(不随意上传内部文件到网盘/GitHub/公网文库)
- 运维/开发:服务器不装来路不明的软件、私钥/凭据不硬编码进代码、测试环境与生产隔离
- 前台/行政等易被社工岗位:电话核实身份流程、不随意透露内部组织架构和人员信息
护网专项纪律
- 不点击陌生邮件链接和附件,收到可疑邮件第一时间上报安全组
- 办公电脑不插来路不明的 U 盘(BadUSB/摆渡攻击)
- 离开工位锁屏,远程办公走 VPN,不连陌生 WiFi
- 微信/QQ 收到”领导""同事”发来的文件先电话核实
培训方式
- 钓鱼演练:战前模拟发送钓鱼邮件,统计点击率/交凭据率,对中招人员重点补课
- 线上课程 + 考试,确保覆盖全员并留档
- 海报、屏保、内部群提醒等持续强化
安全运营
通过安全设备,接触安全体系、安全架构、安全工具等,不仅需要把安全工具维护好,还需要在系统的基础上进行安全监控、安全分析、安全处置等安全策略 安全管理+安全技术
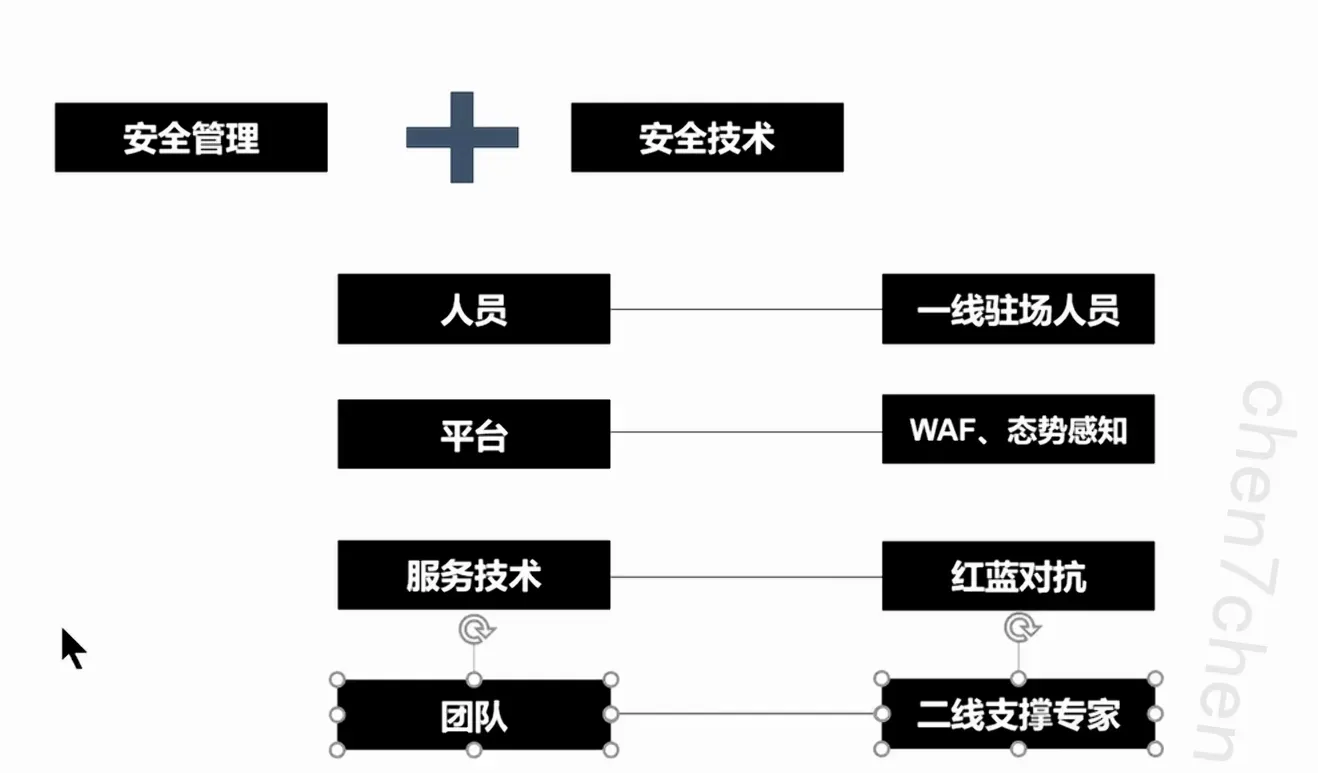
运营五环
- 监测:7×24 值守,盯着 SIEM/态势感知/各安全设备的告警,不漏报
- 预警:接入威胁情报(C2 地址、恶意域名、在野漏洞),提前下发防御规则
- 分析:告警研判——确认是真实攻击还是误报,结合日志和流量还原攻击过程
- 验证:对研判结论做复现/求证,确认攻击是否成功、影响范围多大
- 处置:封禁攻击 IP、隔离失陷主机、下线受影响服务、清除后门并回溯入口
战前运营准备
- 设备巡检:确认所有安全设备在线、规则库/特征库升级到最新、日志正常上报
- 规则调优:根据资产情况调整 WAF/IDS 规则,压低误报率,避免护网期间告警淹没
- 预案制定:明确常见场景(webshell、暴力破解、内网横向)的处置流程和升级路径
- 组织分工:指挥组、监测组、分析研判组、应急处置组,明确联系人和值班表
- 模拟演练:战前跑一次反渗透演练,检验监测-研判-处置链条是否顺畅
小结:战前检查清单
- 资产台账梳理完毕,无用资产已下线,暴露面已收敛
- 拓扑图更新,区域/设备/映射关系标注清楚
- 系统/数据库/中间件/网络设备基线检查完成,整改闭环
- Web 漏扫 + webshell 查杀完成,漏洞修复或加规则防护
- 全员安全意识培训完成,钓鱼演练做过一轮
- 安全设备巡检完毕,规则库最新,告警接入监控平台
- 值班表、通讯录、应急预案就位,演练验证通过