概念
现代网络的工作模式
 现在网络普遍采用分组交换的方式,最大的特征就是把较大的数据包分成较小的数据包
数据包是以0和1进行编码的,如果说使用手工来进行分析的话,工作量将会非常大
所以wireshark是一个可以数据包的捕获和分析的软件
操作过程
- 选择合适的网卡
- 捕获数据包
- 过滤无用数据包
- 将捕获数据包保存为文件
会话
使用会话可以很清楚地看出来源主机和目标主机
依赖
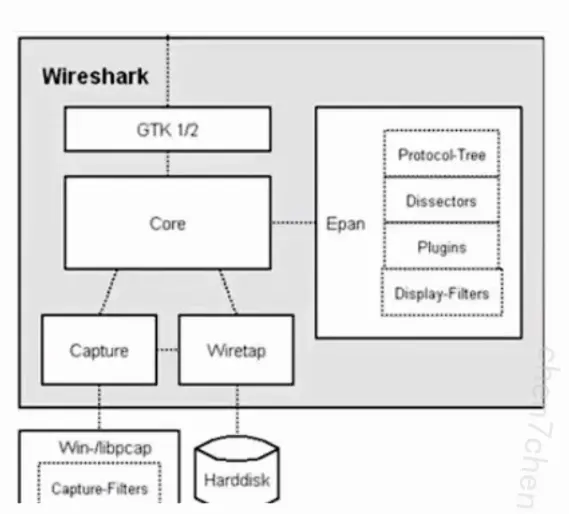
- GTK 1/2
- 图像处理工具,处理用户的输入输出
- Core
- 核心引擎,通过函数调用将其他模块连接再一起,起到联动调度作用
- Wiretap
- 格式支持,从抓包文件中读取数据包
- Capture
- 捕包引擎,利用libpcap/Winpcap提供的抓包接口进行抓捕数据包
- Win-/libpcap
- 依赖的库文件
- 依赖的库文件